內容目錄
顯示
10 月 29 日,幣安被搬走 63 億美元,是加密貨幣史上最大的一筆。但這件事真正跟你有關的不是金額,是駭客怎麼進去的——從一場假的工作面試開始。
二十分鐘,兩千億
台灣時間 10 月 30 日凌晨,幣安在以太坊、比特幣、Tron、XRP、Solana 等十條區塊鏈上的熱錢包,被轉進同一批駭客控制的地址。大部分錢在二十分鐘內就走完了,總共約 63 億美元,接近新台幣兩千億,大概是去年 Bybit 被盜金額的四倍。
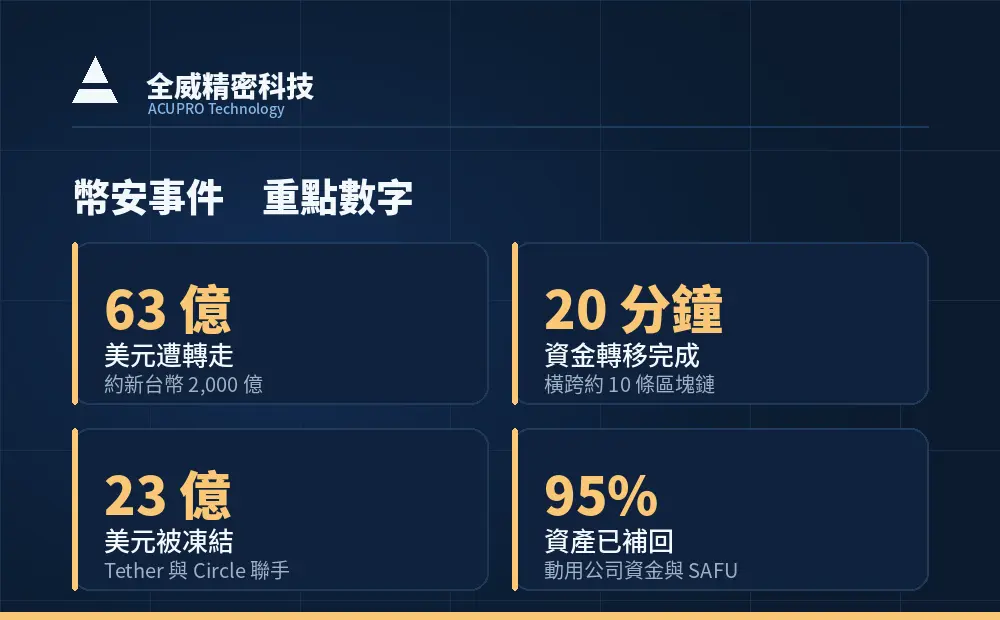
TRM Labs 和 Chainalysis 兩家鏈上分析公司都指向北韓的駭客組織 TraderTraitor,美國聯邦調查局後來也確認了這個方向。
區塊鏈沒被破解,是公司內部出事
很多報導寫得像是加密貨幣技術出了問題,其實不是。私鑰沒有外洩,加密機制也沒被破。出問題的是權限怎麼分、流程怎麼跑,這些很傳統的東西。
同樣一套手法換到任何一家公司都成立,差別只在戶頭裡有多少錢。
他們從六月就開始了
這不是一次得手的攻擊。幣安的初步調查顯示,滲透從六月就開始,前後拖了好幾個月,中間經過好幾道關卡才走到最後那二十分鐘。
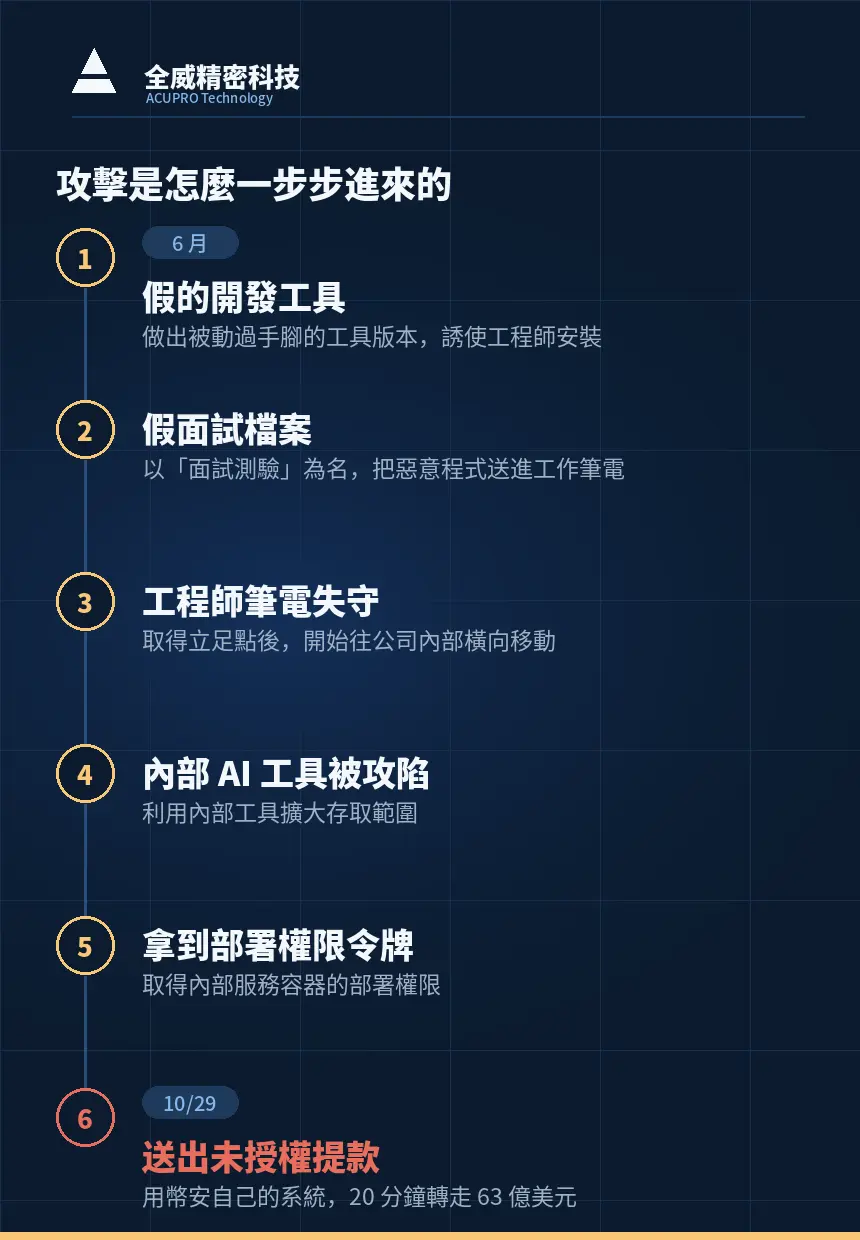
幣安共同執行長 Richard Teng 特別講了一句:攻擊者是花好幾個月慢慢滲透進來的,不是一台電腦被打開就全部完蛋那麼簡單。
後來怎麼收尾
先停提款,把系統從頭查一遍、發布儲備證明,11 月 1 日起分批恢復,第一批 15 個網路。
損失全部自己扛。動用公司資金、SAFU 用戶資產安全基金和期貨保險基金,大約 63.4 億美元,用戶的錢不受影響,到 11 月 2 日已經補回九成五。
另外就是聯合凍結。Tether 凍了超過 15.6 億美元的 USDT,Circle 凍了超過 8 億美元的 USDC,加起來鎖住將近一半的贓款。鏈上交易全部公開這件事,這次站在防守方:錢轉得再快,每一筆都看得見,想變現很難。
那你的公司呢
你不會被偷 63 億。但上面那套手法成本很低,拿來對付一家二十人的公司一樣有效,而且更容易成功。幾件現在就能做的事:
收到來路不明的檔案要停一下,尤其是要你在自己電腦上執行的。假面試、假測驗題、假專案範例,這幾年針對工程師的攻擊都長這樣,因為工程師的電腦權限最大,打下來最划算。
開發工具也要看來源。從非官方管道抓的套件、外掛、工具,很可能是被動過手腳的版本。這類供應鏈攻擊越來越多,而且很難從外觀看出來。
權限要拆開。一台筆電被入侵,不該等於整套系統被入侵。開發環境跟正式環境的憑證分開、部署權限單獨管、重要操作要有第二個人核可——這些在小公司一樣做得到,而且不花錢。
AI 工具也要管。這次的攻擊路徑裡就有被攻陷的內部 AI 工具。你把 AI 接進公司系統的時候,它跟其他系統一樣需要權限控管,不能因為「它只是個助理」就把所有存取權都給它。
最後,先想好出事要怎麼辦。幣安能在二十分鐘的損失之後快速凍結、補錢、恢復營運,是因為事前就有基金和流程。小公司不用準備基金,但至少要答得出來:資料多久備份一次、備份真的還原過沒有、系統掛掉的時候誰負責聯絡誰。
趙長鵬事後講,AI 讓攻擊變得更容易了,連加密貨幣交易所都會被駭,銀行的處境可能更危險。這句話對中小企業也一樣成立。攻擊的成本一直在降,多數公司的防守卻還停在原地。