內容目錄
顯示
雙十連假這幾天台灣科技圈沒什麼新產品,但有兩件跟「做外銷的製造業」直接有關的事發生了:美國一件專利調查把 20 家 AI 伺服器供應鏈廠商列進去,另一件是 25 億美元的 AI 伺服器違法轉運中國案,台籍承包商認罪了。第三則是資安:一個遠端連線設備的漏洞,正在被勒索集團當成入口。
一、美國一件專利調查,一次把 20 家 AI 伺服器供應鏈廠商列進去
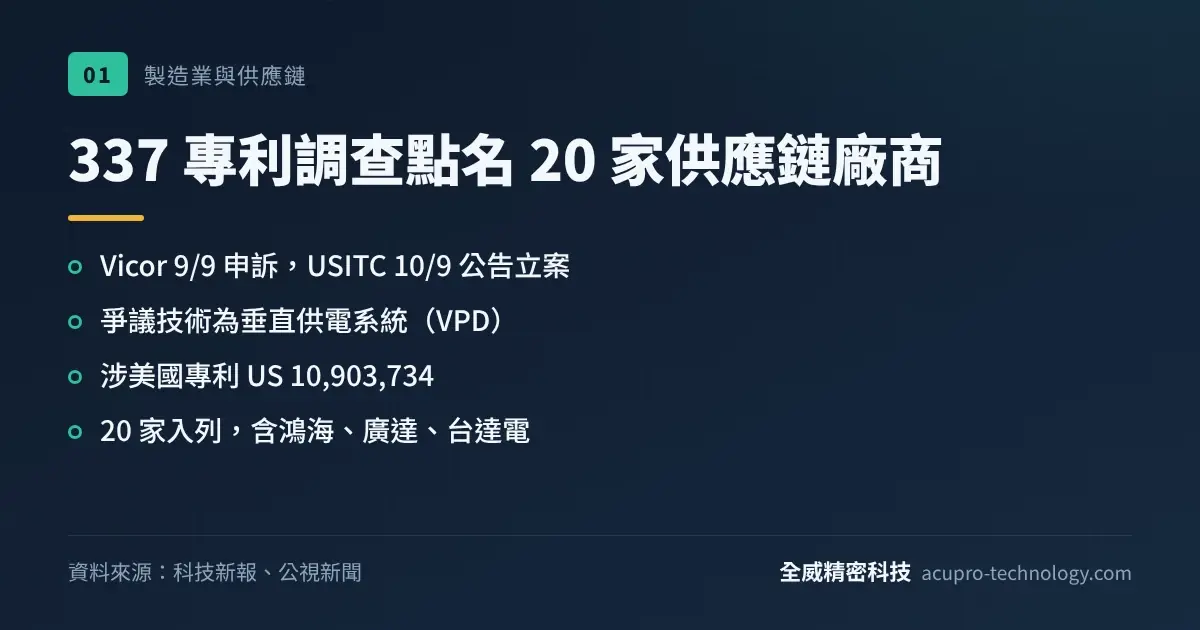
發生什麼事:美國電源技術業者 Vicor 在 9 月 9 日向美國國際貿易委員會(USITC)提出專利侵權申訴,USITC 在 10 月 9 日、也就是我們連假期間公告立案,啟動所謂的「337 調查」(美國用來處理進口貨品涉及專利侵權等不公平貿易的程序)。爭議的技術是「垂直供電系統」,就是把電從主機板底下直接送到 GPU、CPU 正下方的供電設計,涉及的美國專利是 US 10,903,734,內容涵蓋多單元電源轉換器、中介連接模組與堆疊式設計。
公視新聞報導,這次共有 20 家企業被列入調查,台灣的鴻海、廣達、台達電都在名單上。三家公司的說法都很一致:會依法律程序積極因應,目前相關產品與營運未受影響。經濟部貿易署表示案件仍在調查階段,尚未認定任何企業侵權,必要時會提供協助。337 調查的審理時間通常要 12 到 16 個月;如果申訴方最後勝訴,USITC 可以發布命令,限制相關產品進入美國市場或在美國繼續銷售。
對你的公司代表什麼:如果你是幫這幾家做零件、模具、治具或機構件的二階、三階供應商,這件事不會直接告到你身上,但它會沿著供應鏈往下傳:客戶會開始要求你提供圖面來源、設計變更紀錄,甚至要你簽「設計非我方提供」或侵權責任切結書。現在可以做兩件事。第一,把客製件的設計來源整理清楚——哪些圖是客戶給的、哪些是你們幫忙改的、改了什麼,有紀錄就不會在客戶出事時被當成責任方。第二,翻一下跟主要客戶的合約,看「智慧財產權侵權」那一條怎麼寫:如果條文是你要替客戶的設計賠償,那風險跟你拿到的加工費完全不成比例,下次續約值得談。至於要不要擔心美國市場斷掉,現在言之過早,案子才剛立案。
二、遠端連線設備的一個舊漏洞,正在被勒索集團當入口
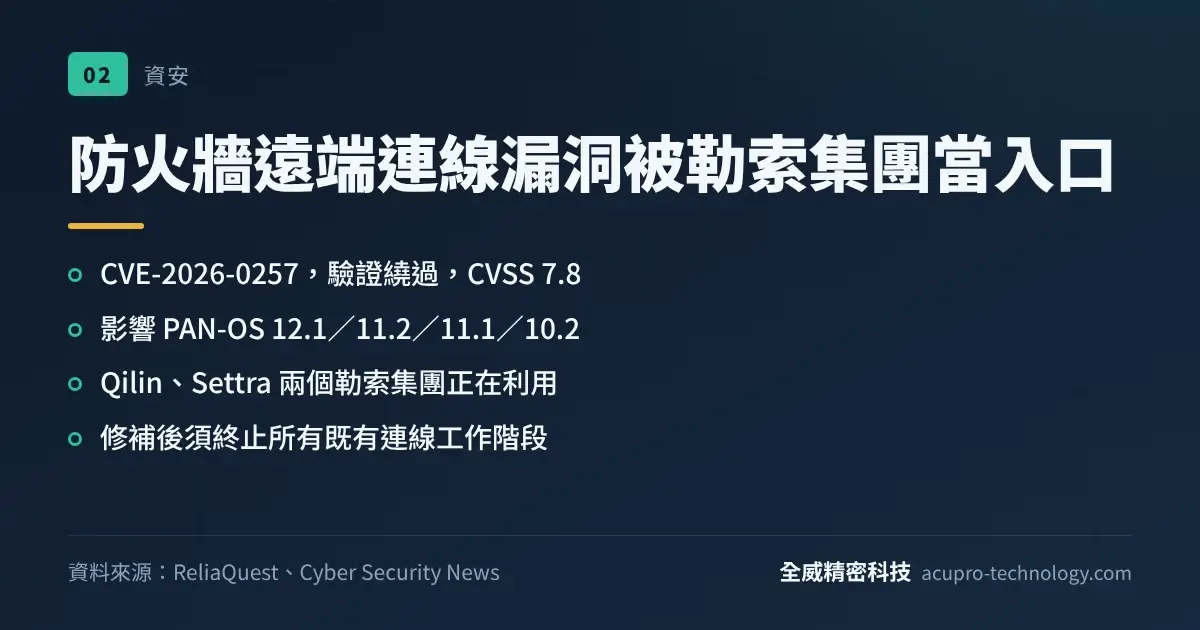
發生什麼事:資安業者 ReliaQuest 發布威脅通報,指出 Qilin 和 Settra 兩個勒索軟體集團正在利用 Palo Alto Networks 防火牆的 GlobalProtect 遠端連線功能漏洞。漏洞編號 CVE-2026-0257,是身分驗證繞過(不用正確的帳號密碼就能通過驗證),CVSS 評分 7.8,Palo Alto 早在 2026 年 5 月 13 日就已經揭露。受影響的是 PAN-OS 12.1、11.2、11.1、10.2 以及 Prisma Access 11.2、10.2;Panorama 與 Cloud NGFW 不受影響。要注意的是會不會中招跟設定有關:必須同時啟用了「驗證覆寫 Cookie」並搭配特定憑證設定才會中。
攻擊的樣子是這樣:駭客不需要有效憑證就能建立一個未授權的 VPN 連線進到內網,而這條流量看起來就像員工正常在家上班。進去之後會看到 Cobalt Strike、BloodHound、SharpHound 這些工具被用來摸清內網結構、偷憑證,最後放勒索軟體。ReliaQuest 評估未來三個月這類利用行為很可能繼續。原廠建議除了升級,還要停用不必要的驗證覆寫 Cookie、為它另外產生專用憑證(不要重用入口或閘道的憑證),並且修補後把所有現有的 GlobalProtect 工作階段全部終止,再回頭查有沒有可疑連線。
對你的公司代表什麼:這則不是只有用 Palo Alto 的公司要看。很多工廠為了讓業務在外面、或讓設備維護商能連回公司調機器,裝了防火牆或 VPN 設備,裝完就再也沒人管過韌體版本。這裡有兩個觀念值得抄走:第一,「驗證繞過」這類漏洞代表改密碼、加強密碼強度都沒用,只有更新韌體才有效;第二,更新完一定要把既有連線全部踢掉重連,因為對方在你更新前就已經建好的通道,不會因為更新而消失——這是最常被漏掉的一步。今天最實際的動作是傳一句話給你的維護商:問公司的防火牆/VPN 是什麼型號、現在跑哪個韌體版本、上次更新是什麼時候。
三、25 億美元的 AI 伺服器違法轉運中國,台籍承包商在美認罪
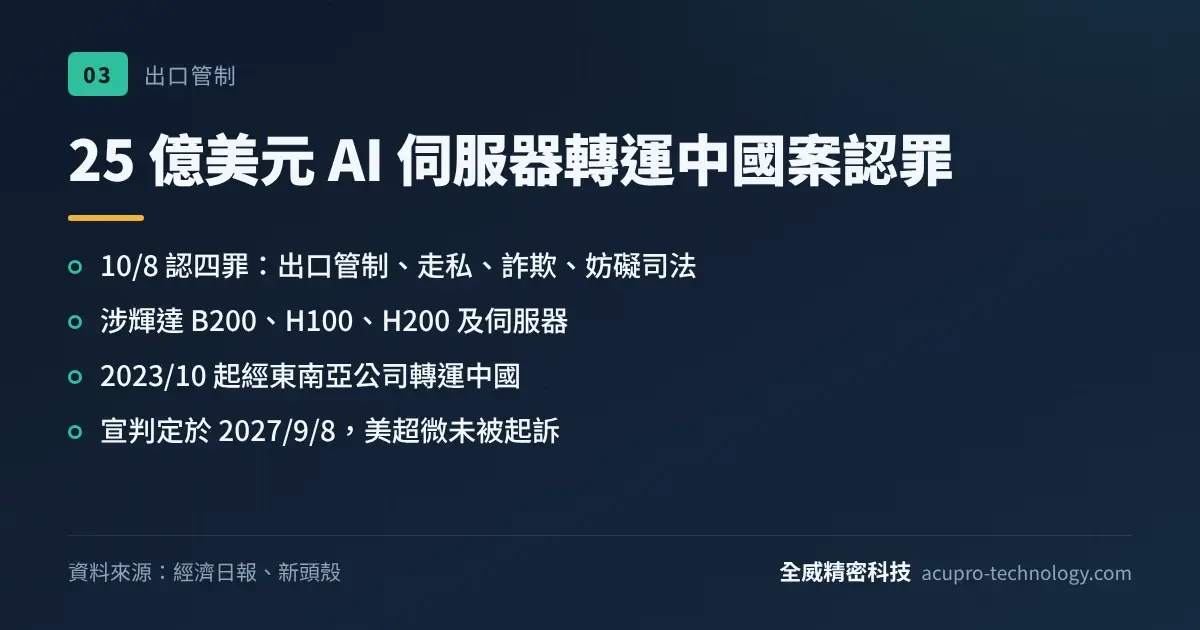
發生什麼事:美超微(Super Micro)的前外部承包人員孫廷偉在 10 月 8 日於紐約曼哈頓聯邦地方法院認罪,承認四項罪名:共謀違反美國出口管制、從美國走私貨物、詐欺美國政府、妨礙司法。美方指控的規模是把價值約 25 億美元的美國 AI 技術轉到中國,起訴書列出的管制品包括輝達 B200、H100、H200 GPU 以及搭載這些晶片的伺服器。
手法值得看一下。檢方指出,從 2023 年 10 月起,這些伺服器先被運到一家東南亞企業,再轉給中國客戶。2025 年 12 月,美國商務部官員要來查驗時,孫廷偉協助布置了一批「假伺服器」頂替,並在查驗時說謊——真正的那批早就運走了;過程中還涉及偽造紀錄、用吹風機把序號標籤貼到假機器上。宣判定在 2027 年 9 月 8 日。美超微本身沒有被列為被告,公司表示營運未受影響,今年已終止與孫廷偉的合作;同案被告還有共同創辦人廖益賢(已否認有罪並辭去董事職務)與美超微台灣區業務經理張瑞滄。
對你的公司代表什麼:老實說,一般精密加工廠不會碰到 B200 這種等級的管制品,所以這則不是在叫你擔心自己的產品。真正該帶走的是中間那段:出事的人是「居中安排的承包商」,不是製造商。做外銷的中小企業最容易踩到的就是這個角色——客戶拜託你「幫忙過個手」、「改一下收貨地址」、「拆成幾批出」,你只是幫忙,但美國出口管制看的是貨最後去哪裡,中間經手的人一樣會被追。三件事今天就能落實:報關與合約上的最終用戶和用途寫清楚並留存;客戶中途要求改收貨地、改標示、改出貨路線時,一定要有書面理由和往來紀錄;查驗或稽核時據實以告,文件跟實物要對得上。這些不是為了防駭客,是為了萬一出事時證明你不知情。